
Phishing link herkennen en wat je moet doen als je er op klikt
Een phishing link is een nep-koppeling die je naar een valse website stuurt, met als doel jouw gegevens te stelen of malware te installeren. Je ontvangt zo’n link via e-mail, sms, WhatsApp of sociale media, en de URL ziet er op het eerste gezicht betrouwbaar uit. Toch zit er een addertje onder het gras: de link leidt je naar een namaaksite die soms pixel voor pixel lijkt op een echte bank, webwinkel of overheidsinstantie.
Phishing links zijn de meest gebruikte methode bij online oplichting. Ze zijn niet altijd makkelijk te herkennen, maar er zijn concrete kenmerken waarop je kunt letten voordat je klikt.
Hoe ziet een phishing link eruit?
Oplichters zijn slim: ze registreren domeinen die sterk lijken op echte domeinen. Denk aan “ing-inloggen.com” in plaats van “ing.nl”, of “paypal-beveiliging.net” in plaats van “paypal.com”. Een paar veelvoorkomende trucjes op een rij:
- Subdomein-truc: “ing.nl.mijnbank-login.com” lijkt te beginnen met “ing.nl”, maar het echte domein is “mijnbank-login.com”.
- Typofout in het domein: “amazoon.nl” of “postni.nl” in plaats van “postnl.nl”.
- Extra woorden toegevoegd: “rabobank-veilig-inloggen.com” of “belastingdienst-terugbetaling.nl”.
- Verkorte links: via diensten als bit.ly of tinyurl is de echte bestemming verborgen.
- Afwijkende extensie: een officiële Nederlandse dienst gebruikt bijna altijd .nl, niet .com, .net of .xyz.
Let ook op het slot-icoontje in je browser. Een https-verbinding betekent dat de verbinding versleuteld is, maar het zegt niets over de betrouwbaarheid van de site zelf. Oplichters gebruiken ook gewoon https-certificaten voor hun nepdomeinen.
Een phishing link controleren voordat je klikt
De veiligste aanpak is om een verdachte link te controleren vóórdat je erop klikt. Dat kan op meerdere manieren:
- Checkjelinkje.nl: je plakt de link in de checker en krijgt direct te zien waar je terechtkomt. De dienst beschermt naar eigen zeggen honderdduizenden mensen tegen phishing, oplichting en malware.
- Hover over de link: beweeg je muisaanwijzer over de link zonder te klikken. Linksonder in je browser zie je de echte URL.
- Kopieer en plak handmatig: typ het officiële webadres zelf in je browser in plaats van op de link te klikken.
- Google Safe Browsing: via “transparencyreport.google.com/safe-browsing/search” kun je een URL laten controleren.
Bij twijfel: niet klikken. Dat klinkt simpel, maar de meeste schade ontstaat doordat mensen twijfelen én toch op de link drukken.
Wat moet je doen als je op een phishing link hebt geklikt?
Heb je toch geklikt? Raak dan niet in paniek, maar handel snel. De ernst van de situatie hangt af van wat er daarna is gebeurd.
Alleen geklikt, niets ingevuld: in veel gevallen is er dan weinig aan de hand. Sluit de pagina direct. Voer een virusscan uit op je apparaat als je het niet vertrouwt.
Gegevens ingevuld: dit is ernstiger. Doe het volgende zo snel mogelijk:
- Wijzig je wachtwoord bij de échte dienst (via het officiële adres, niet via de link).
- Schakel tweestapsverificatie in als dat nog niet het geval is.
- Controleer of er onbekende inlogpogingen of transacties zijn.
- Bij bankgegevens: bel direct je bank. ABN AMRO, ING, Rabobank en andere banken hebben speciale fraudelijnen die 24/7 bereikbaar zijn.
- Doe aangifte bij de politie via politie.nl, ook als je denkt dat het kleine schade is.
Er is software gedownload: koppel het apparaat los van het internet en laat het door een specialist nakijken. Herstel van malware is lastig zonder technische kennis.
Hoe krijg je een phishing link toegestuurd?
Phishing links komen op allerlei manieren binnen. De meest voorkomende kanalen zijn:
- E-mail: klassieke phishing, met een afzender die lijkt op een bekende dienst.
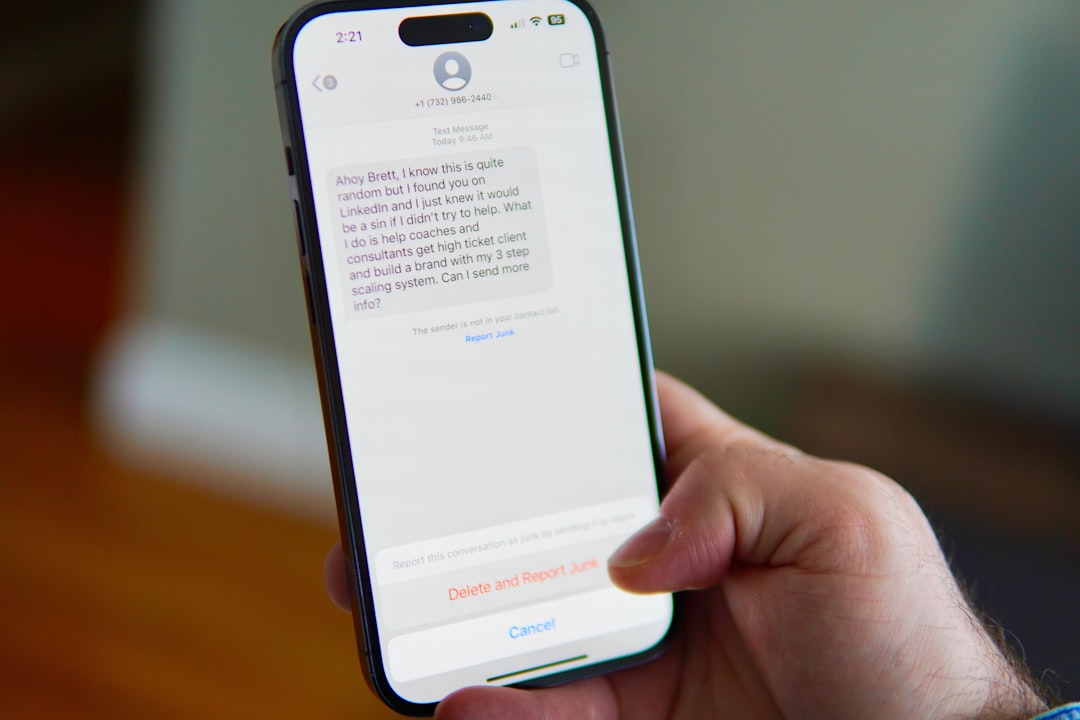
- Sms (smishing): berichten over pakketbezorging, belastingteruggave of bankfraude met een link erbij.
- WhatsApp: soms via bekenden wier account is gehackt, soms via vreemden.
- Sociale media: nep-winacties, nep-klantenservices of advertenties die doorlinken naar phishingsites.
- QR-codes: een fysieke QR-code op een poster of parkeerautomaat kan ook naar een phishingsite leiden.
De boodschap in zo’n bericht wekt urgentie: je pakket wordt niet bezorgd, je account wordt geblokkeerd, je hebt een boete openstaan. Die tijdsdruk zorgt ervoor dat mensen minder kritisch nadenken en sneller klikken.
Zo meld je een phishing link
Melden helpt anderen te beschermen. In Nederland kun je phishing links op de volgende plekken melden:
- Valse e-mails: stuur ze door naar valse-email@safeonweb.be (België) of naar de fraudehelpdesk via fraudehelpdesk.nl.
- Fraudehelpdesk.nl: de Nederlandse meldplek voor online oplichting en phishing.
- Je eigen bank: banken verwijderen nepdomeinen soms binnen uren na een melding.
- Hosting provider: als je het nepdomein kunt achterhalen, kun je de hostingprovider informeren via een “abuse”-melding.
Een phishing link herkennen is een vaardigheid die je kunt trainen. Hoe vaker je bewust naar links kijkt voordat je klikt, hoe sneller je de afwijkingen ziet. Twijfel je over een link? Gebruik checkjelinkje.nl of typ het officiële adres gewoon zelf in. Dat is de eenvoudigste bescherming die er is.
 AVG-wet: alles wat je moet weten over de privacywet
 Oplichting: wat het is, hoe je het herkent en wat je kunt doen
 Oplichting in het strafrecht: wat zegt de wet en wat zijn de gevolgen?
 Indirect afhouden bij hockey: wat het is en wanneer de scheids fluit
 Padel regels: complete uitleg van alle spelregels
 Puntentelling tennis: zo werkt het systeem van 15, 30, 40 en verder